SentinelOne Blogs
Самые актуальные статьи по информационной безопасности
Эволюция Ransomware. Как обманутые партнёры перепродают данные пострадавших ради прибыли
Хакеры постоянно меняют и совершенствуют свои тактики, чтобы максимизировать прибыль. В последнее время аффилиаты Ransomware активно монетизируют украденные данные за пределами своих изначальных соглашений RaaS, особенно в период финансовых разногласий в экосистеме. В таких случаях аффилиаты сотрудничают с третьими сторонами или внешними сервисами утечек данных, чтобы вымогать деньги у жертв, которые уже выплатили выкуп изначальным атакующим. В сегодняшней статье мы рассмотрим, как атакующие партнёры используют этот новый метод вымогательства через третьи стороны, что подтверждается серией кибератак на Change Healthcare и появлением таких платформ, как RansomHub и Dispossessor.
Повторное вымогательство на практике
В феврале 2024 года дочерняя компания гиганта здравоохранения UnitedHealth Group (UHG) была вынуждена приостановить свои информационные системы и различные сервисы. Причиной стала кибератака на Change Healthcare — платформу здравоохранения, используемую дочерней компанией, проведённая группировкой, аффилированной с BlackCat (также известной как ALPHV).
После атаки операторы ALPHV якобы закрыли свой блог утечек данных, серверы и платформы для переговоров, не выплатив аффилиату обещанную долю от выкупа.
Предположительно, компания Change Healthcare выплатила выкуп в размере 22 миллионов долларов США, но спустя несколько недель после восстановления от первоначальной атаки подверглась повторной атаке. На этот раз ответственность за атаку с применением программы-вымогателя взял на себя злоумышленник, сотрудничающий с RansomHub — новой группой вымогателей, которая утверждает, что хранит 4 терабайта конфиденциальных данных жертвы, включая личную информацию (PII) действующих военнослужащих США, медицинские записи пациентов и платёжную информацию.
Аффилиат стал партнёром RansomHub и повторно использовал данные, похищенные в результате первой атаки, чтобы добиться выплаты. На момент написания Change Healthcare была удалена с DLS RansomHub 20 апреля 2024 года, предположительно в связи с оплатой и сотрудничеством с злоумышленниками.
RansomHub RaaS
RansomHub появился в начале февраля 2024 года с простым сайтом утечки данных (DLS). Их цели во многом совпадают с принципами других крупных операций, таких как REvil, ALPHV и Play.
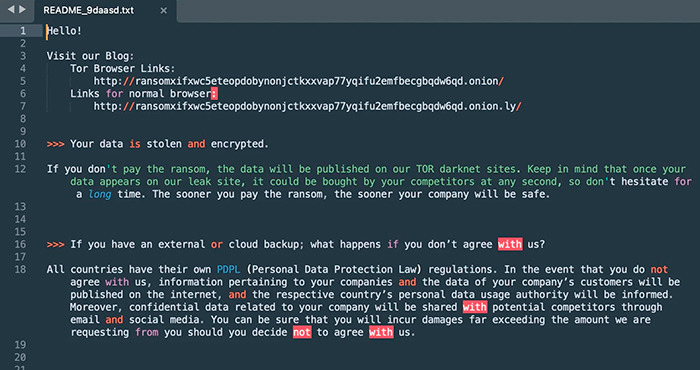
RansomHub работает как сервис «вымогатель как услуга» (RaaS), сотрудничая с аффилиатами, работающими с различными семействами программ-вымогателей, включая ALPHV и LockBit. Сообщается, что RansomHub взаимодействует с другими группами для повторной публикации и расширения доступности данных жертв. Существует несколько периодически обновляемых групп Telegram, посвящённых распространению утечек данных от RansomHub. Примером может служить канал, известный как Reddish Eagle Dataleaks.
Этот факт означает, что сайты утечки данных (DLS), обычно связанные с конкретными группировками угроз, больше не являются единственным способом раскрытия информации о жертвах программ-вымогателей. Распространение утечек стало обыденным и открыто для любых Telegram- или Discord-групп.
Интересно, что согласно собственным «правилам» RansomHub, запрещается:
- Аффилиатам атаковать субъекты в Содружестве Независимых Государств (СНГ), на Кубе, в Китае, Румынии или КНДР;
- Повторно атаковать компании, которые уже выплатили выкуп;
- Атаковать некоммерческие организации.
Однако, учитывая текущую ситуацию вокруг Change Healthcare, второй пункт выше выглядит сомнительно, особенно если повторное вымогательство у жертв ransomware считается атакой.
Наши исследования показывают, что многие аффилиаты теперь сотрудничают с RansomHub в попытке восстановить прибыльность после предполагаемого краха ALPHV.
Что такое Dispossessor?
Dispossessor появился в феврале 2024 года, рекламируя доступность ранее утёкших данных для загрузки и потенциальной продажи. Эти объявления были размещены на различных форумах и рынках, включая BreachForums и XSS. Аккаунт Twitter @ransomfeednews недавно обсуждал эту новую группу, отмечая, что Dispossessor «не является программой-вымогателем, а группой мошенников, пытающихся заработать (на пустом месте), используя заявления других групп».
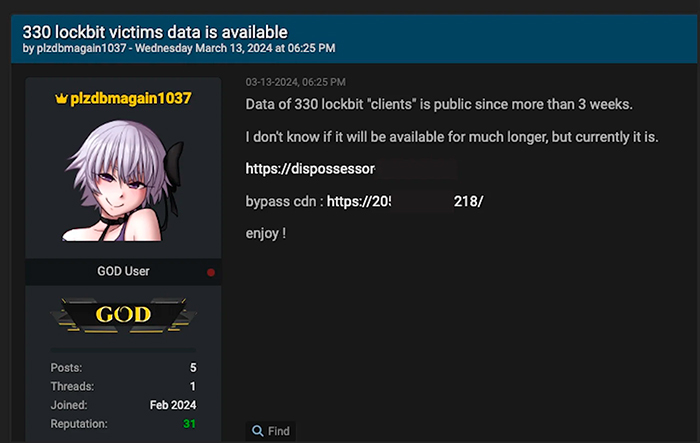
Изначально Dispossessor объявил о восстановленном доступе к данным примерно 330 жертв LockBit. Утверждалось, что это были переопубликованные данные ранее известных жертв LockBit, которые теперь размещены в сети Dispossessor и, таким образом, больше не подпадают под ограничения доступности LockBit.
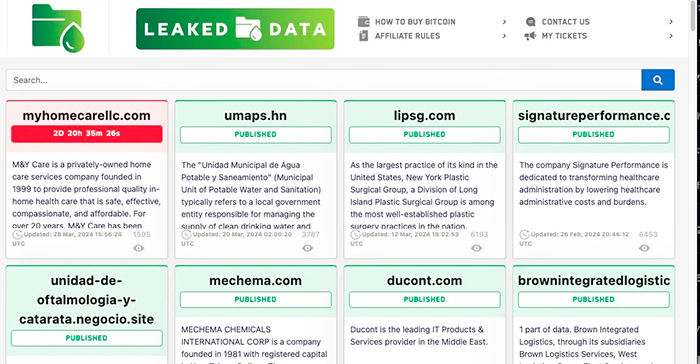
Более того, существуют очевидные связи с другими операторами агрегаторского типа, такими как Snatch.
Во многих случаях страница Dispossessor перенаправляет пользователей в репозиторий Dispossessor-Cloud. Одна из жертв изначально появилась на сайте утечек данных CL0P в начале 2023 года. Данные Dispossessor идентичны тем, что размещены в оригинальных магнитных ссылках CL0P для этой и других жертв.
Rabbit Hole Data Leak Site (DLS)
Третья развивающаяся услуга, способная способствовать дальнейшей монетизации ранее утёкших данных о жертвах, — это DLS, впервые обнаруженная 13 марта 2024 года. DLS описывается как блог для малых и средних команд, у которых нет собственного сайта. В настоящее время сайт рекламируется на форумах и в даркнете.
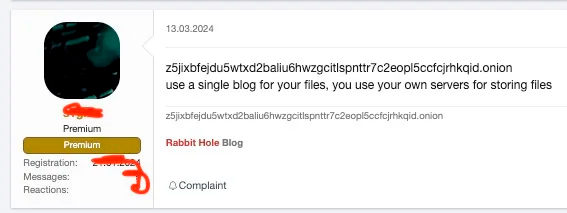
Рекламный пост выглядит следующим образом:
«Блог для малых и средних команд, у которых нет своего сайта. Кроличья нора не является группой вымогателей, это общий блог для малых и средних команд. Этот блог создан в целях оказания давления на корпорации за счёт большого количества публикаций от разных команд — Кроличья нора предлагает вам убежище, где вы можете опубликовать любую утечку [госучреждения и больницы исключаются]»
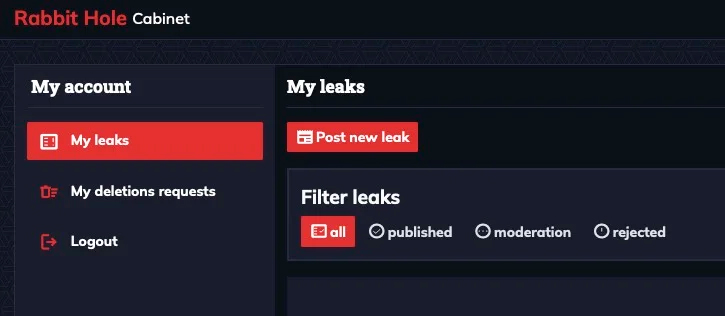
После создания злоумышленником аккаунта Rabbit Hole утечки данных жертв могут быть добавлены, обновлены и управляться через его веб-портал. Каждый аккаунт управляет своими утечками через так называемый «кабинет». При публикации утечки пользователь может предоставить информацию, включая свои данные и данные о жертве, такие как название компании, URL, описание компании, дата публикации/срок, любые связанные изображения и дополнительный текст, который будет включён в описание утечки при публикации. URL для загрузки данных, связанных с утечкой, также предоставляется через этот интерфейс.
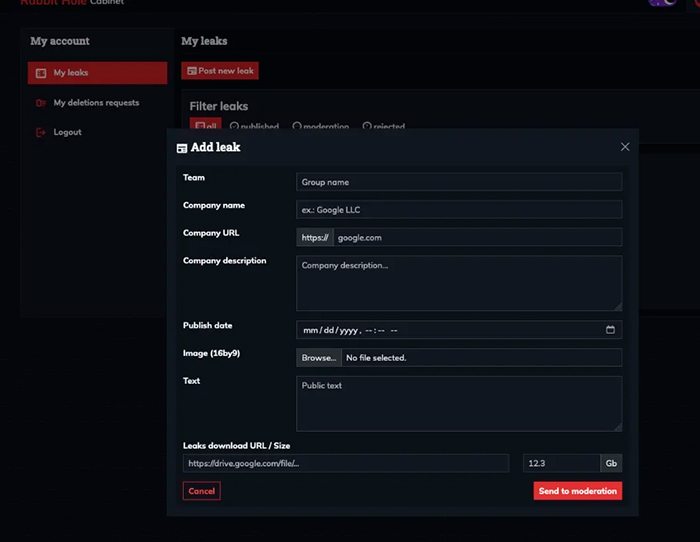
После предоставления всех данных они передаются владельцам и администраторам блога Rabbit Hole более высокого уровня. Модераторы несут ответственность за окончательную публичную публикацию утечки. Платформа Rabbit Hole, идеально подходящая для начинающих киберпреступников, практически не имеющих собственной инфраструктуры и ресурсов, может легко разместить множество мелких субъектов, стремящихся монетизировать одни и те же утечки данных.
Заключение
По мере того как более крупные и авторитетные группы угроз сворачивают деятельность или проводят ребрендинг, можно ожидать, что многие аффилиаты останутся без ожидаемых выплат. Поскольку злоумышленники удерживают утёкшие данные, вероятность их использования для повторного вымогательства у жертв высока и будет только расти. Хотя может показаться очевидным не доверять хакерам в выполнении договорённостей, сообщество информационной безопасности и дальше будет наблюдать последствия конфликтов и разногласий между киберпреступниками, а также между поставщиками услуг вымогательских атак и их аффилиатами.
По мере развития сферы вымогательства преступники будут предпринимать все необходимые шаги для защиты своих инвестиций и получения выплат. Поскольку злоумышленники, проводящие атаки с использованием ransomware, владеют фактическими данными, они могут искать альтернативные пути их монетизации. Глобальные правоохранительные органы продолжают призывать организации не выплачивать выкупы в ответ на кибератаки и сообщать о таких инцидентах в IC3, тем самым повышая киберустойчивость к потенциальным угрозам.
Проблему роста и эволюции ransomware можно решать с помощью современных решений кибербезопасности, таких как SentinelOne. Вот несколько способов противодействия угрозам:
- Автоматическое обнаружение и блокировка: SentinelOne использует искусственный интеллект и машинное обучение для автоматического выявления и блокировки угроз, обеспечивая своевременную реакцию на новые варианты атак.
- Анализ поведения: SentinelOne анализирует не только сигнатуры угроз, но и аномальное поведение процессов и приложений, что позволяет выявлять новые варианты ransomware, обходящие традиционные методы защиты.
- Блокировка атак в реальном времени: SentinelOne позволяет блокировать атаки на стадии их выполнения, минимизируя ущерб. Это включает остановку подозрительных процессов и файлов до их запуска.
- Восстановление после атаки: В случае успешной атаки SentinelOne предоставляет инструменты для быстрого восстановления данных, включая автоматическое восстановление из резервных копий и блокирование распространения угрозы по сети.
- Сетевая защита: SentinelOne защищает не только отдельные устройства, но и всю сеть, предотвращая распространение ransomware внутри корпоративной инфраструктуры и обеспечивая безопасность серверов и конечных точек.
Использование решений SentinelOne в качестве меры борьбы с ransomware является ключевой стратегией для организаций, ориентированных на эффективную защиту своих данных и систем от постоянно меняющихся угроз. Внедрение этого инструмента обеспечивает комплексный подход к предотвращению и обнаружению атак, повышая общий уровень безопасности. Если у вас есть вопросы или вы хотите узнать больше о возможностях продуктов SentinelOne, мы готовы предоставить дополнительную информацию или организовать демонстрацию функционала. Для этого, пожалуйста, оставьте свои контактные данные или запишитесь на демонстрацию.